Falhas graves no Smart Sampa permitem acesso indevido a câmeras de outras cidades
Documentos revelam vulnerabilidades críticas no sistema de vigilância da Prefeitura de São Paulo, expondo dados sensíveis e câmeras de monitoramento.
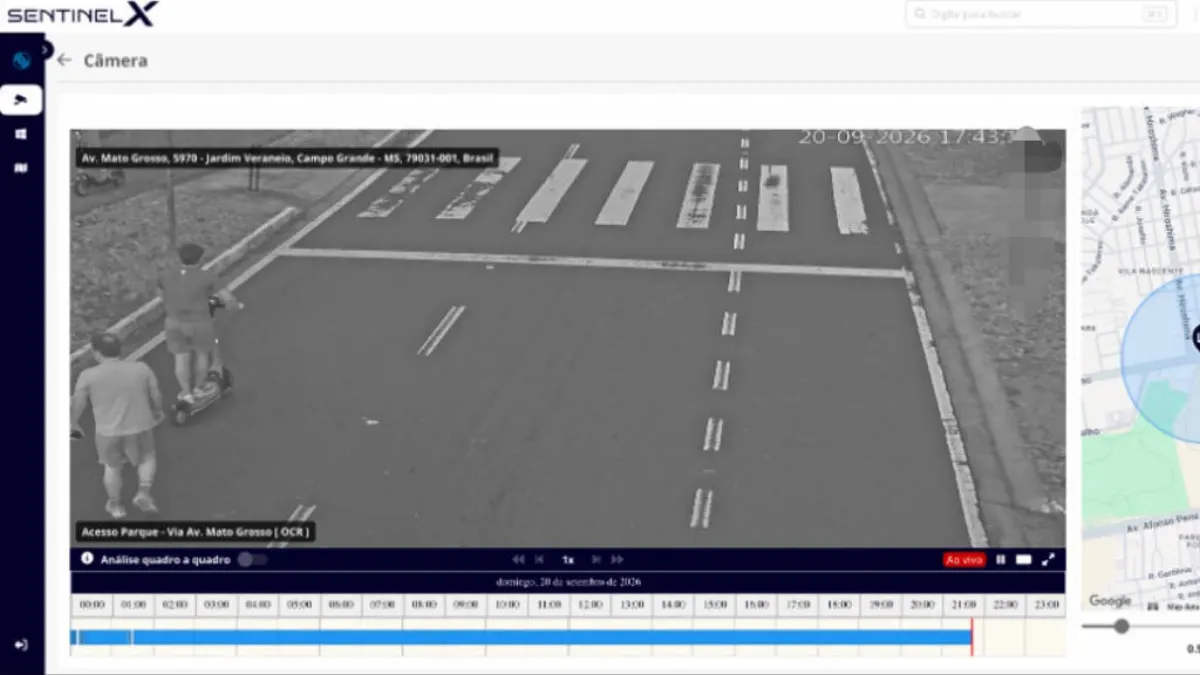
Foto: Captura da SentinelX mostra acesso a câmera de leitura de placas em Campo Grande (MS). Foto: Reprodução · Original e licença
O programa de vigilância Smart Sampa, gerido pela Prefeitura de São Paulo, enfrenta novas denúncias sobre falhas críticas de segurança. Segundo apuração da Folha de S.Paulo, documentos técnicos e especialistas apontam que a plataforma SentinelX, base do sistema, permitia o acesso não autorizado a câmeras de outras cidades e a consulta de informações sigilosas sem os devidos controles.
Entre as evidências, uma captura de tela demonstra que um usuário com credenciais básicas em São Paulo conseguiu acessar uma câmera de leitura de placas localizada em Campo Grande (MS). Relatórios indicam que o sistema apresentava problemas elementares de autenticação, como a ausência de verificação em duas etapas e o uso de senhas idênticas ao registro funcional dos servidores. Além disso, 181 credenciais foram identificadas em um repositório público.
O risco apontado pelos especialistas é elevado, permitindo que usuários comuns utilizassem ferramentas de reconhecimento facial e leitura de placas sem restrições. Relatórios sugerem a possibilidade de monitorar cerca de 2 mil notificações de faces por minuto, além de dados biométricos e o rastreamento de veículos. Também foram relatadas gravações clandestinas em unidades de saúde e condomínios integrados à rede.
Em nota, a gestão de Ricardo Nunes (MDB) negou a existência de fragilidades no Smart Sampa. A prefeitura atribuiu os episódios a um vazamento ilegal de dados cometido por um servidor da Guarda Civil Metropolitana (GCM), sem responder detalhadamente aos novos questionamentos apresentados pela reportagem.
Em resumo
- Falhas na plataforma SentinelX permitiram acesso a câmeras de outras cidades e dados sigilosos.
- Especialistas apontam ausência de verificação em duas etapas e exposição de 181 credenciais.
- Usuários sem privilégios teriam acesso a ferramentas de reconhecimento facial e leitura de placas.
- A Prefeitura de São Paulo nega vulnerabilidades e alega vazamento por parte de um servidor da GCM.
Fonte: Diário do Centro do Mundo
O que você acha desta notícia?
Seja o primeiro a compartilhar sua opinião.